- Strona główna /
- Książki /
- Computing & Internet /
- Networking & Security /
- Introduction to Network & Security /
- Practical Detection Engineering with Sigma: I...
0 ratings




Nr produktu:
267526897
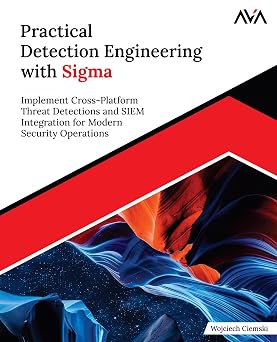
Practical Detection Engineering with Sigma: Implement Cross-Platform Threat Detections and SIEM Integration for Modern Security Operations (English
Nr produktu:
267526897
PLN 261
Szczegóły ceny
Bez kosztów wysyłki i cła ( Koszty wysyłki i cła zostaną obliczone przy finalizacji zamówienia )
*Wszystkie produkty zostaną zaimportowane z Wielka Brytania
0 ratings
Napisz recenzję
W magazynie
 Zaimportowano ze sklepu UK
Ilość:
Zamów teraz i otrzymaj około Wtorek, Październik 20
Bezpieczna transakcja
Ubuy dokłada wszelkich starań, aby chronić Twoje bezpieczeństwo i prywatność. Nasz zaawansowany system bezpieczeństwa płatności zapewnia poufność poprzez szyfrowanie Twoich danych podczas transmisji przy użyciu protokołów AES (Advanced Encryption Standards) i SSL (Secure Socket Layer). Twoje dane płatności są w 100% bezpieczne, ponieważ nie udostępniamy ich zewnętrznym sprzedawcom.
Nasi czołowi partnerzy logistyczni


Szybka
wysyłka

Bezpłatny
zwrot*

Bezpieczne pakowanie

100% oryginalne produkty

Zgodność z PCI DSS

Certyfikat ISO 27001
Szczegóły Produktu
- Write Once, and Detect Everywhere- Practical Sigma Rules for Modern SOCsKey Features● Get a free one-month digital subscription to www.avaskillshelf.com● End-to-end guide to writing, testing, and deploying Sigma detection rules across Windows, Linux, and network log sources.● Step-by-step conversion of Sigma rules into backend-specific queries for Elastic, Splunk, Microsoft Sentinel, and Wazuh.● Practical detection-as-code approach including version control, CI/CD pipelines, rule lifecycle management, and production-ready workflows.Book DescriptionPractical Detection Engineering with Sigma is a hands-on guide to building, testing, and operationalizing modern detections in real SOC environments.The book walks you step by step through the full detection engineering lifecycle—from understanding Sigma fundamentals to writing structured rules and deploying them across SIEM and XDR platforms.You will learn how to translate adversary behavior into behavior-based detections, aligned with MITRE ATT&CK, create rules for Windows, Linux, and network telemetry, and convert them into backend-specific queries for platforms such as Elastic, Splunk, Microsoft Sentinel, and Wazuh. Practical examples demonstrate how to validate detections using real and simulated attack data, reduce false positives, and design alerts that analysts can confidently triage.From rule creation to CI/CD automation, version control, and large-scale rule management, this book equips you to build scalable, maintainable, and production-ready detection programs aligned with modern security operations.What you will learn● Design and write structured, maintainable Sigma rules for diverse log sources and enterprise environments.● Translate adversary techniques into behavior-based detections, aligned with MITRE ATT&CK tactics and techniques.● Convert vendor-agnostic Sigma rules into optimized SIEM and XDR platform-specific queries.● Validate and test detections using real telemetry, simulated attacks, and threat emulation frameworks.● Reduce false positives through better logic design, field normalization, and contextual enrichment.● Implement scalable detection engineering practices using Git-based versioning, automation, and CI/CD pipelines.Table of Contents1. Understanding Sigma and Its Importance2. Anatomy of a Sigma Rule3. Sigma Rule Logic and Conditions4. Creating Rules for Windows Logs5. Creating Rules for Linux and Network Logs6. ATT&CK Mapping and TTP-Based Detection7. Threat Simulation and Rule Testing8. Sigma Rule Anti-Patterns and Best Practices9. Real-World Detection Use Cases10. Sigma Rules in SOC Workflows11. Converting Sigma to SIEM Queries12. Backend Limitations and Field Mapping Challenges13. Automating Detection Delivery with CI/CD14. Managing Rule Packs and Rule Versioning15. Threat Hunting with Sigma16. Intelligence-Driven Detection Engineering17. Sigma in Open Source XDR18. The Future of Sigma and Detection-as-Code Appendices Index
| Publisher | Orange Education Pvt Ltd |
| Publication date | 26 May 2026 |
| Language | English |
| Print length | 448 pages |
| ISBN-10 | 9349887975 |
| ISBN-13 | 978-9349887978 |
| Item weight | 767 g |
| Dimensions | 19.05 x 2.57 x 23.5 cm |
OPIS PRODUKTU
Masz pytania? Porozmawiaj z nami
Pytania i odpowiedzi klientów
-
pytanie:
Jak kupować Practical Detection Engineering with Sigma: online w Ubuy?
odpowiedź: Kupowanie Practical Detection Engineering with Sigma: online w Ubuy jest łatwe.. Wystarczy wyszukać produkt, wybrać metodę wysyłki podczas sprawdzania i dostarczyć go do Twojej lokalizacji. -
pytanie:
Czy Practical Detection Engineering with Sigma: jest dostępny do zakupów online w Poland?
odpowiedź: Tak, w Ubuy Poland ten produkt jest dostępny w rozsądnej cenie.. Practical Detection Engineering with Sigma: nie jest dostępny lokalnie, ale możesz nam zaufać w zakresie naszych ekspresowych usług wysyłkowych. -
pytanie:
Ile czasu zajmuje otrzymanie produktu po złożeniu zamówienia?
odpowiedź: Czas dostawy zamówionego produktu różni się w zależności od tego, co zamówiłeś i wybranej metody wysyłki.. Szacowany czas dostawy jest podany podczas procesu realizacji transakcji, więc bądź beztroski podczas zakupów.
Introduction to Network & Security Editorial Review
Nie znaleziono recenzji redakcyjnych
Opinie i oceny klientów
1 oceny klientów
-
5 gwiazdka
100%
-
4 gwiazdka
0%
-
3 gwiazdka
0%
-
2 gwiazdka
0%
-
1 gwiazdka
0%
Zrecenzuj ten produkt
Podziel się opinią z innymi klientami
Historia ceny produktu
Ważne informacje
- Ograniczenia: W przypadku produktów wysyłanych za granicę należy pamiętać, że wszelkie gwarancje producenta mogą być nieważne; opcje serwisowe producenta mogą być niedostępne; instrukcje obsługi produktów, podręczniki i ostrzeżenia dotyczące bezpieczeństwa mogą nie być dostępne w języku kraju docelowego; produkty (i materiały towarzyszące) mogą nie spełniać norm wykonania, specyfikacji i wymogów dotyczących oznaczeń kraju docelowego; produkty mogą nie spełniać standardów dotyczących napięcia i innych norm elektrycznych kraju docelowego (co w stosownych przypadkach wymaga użycia adaptera lub konwertera). Odbiorca jest odpowiedzialny za sprawdzenie, czy produkt może zostać legalnie zaimportowany do kraju docelowego. W przypadku zamawiania produktów w sklepie Ubuy lub u jego partnerów odbiorca jest oficjalnie zgłoszonym importerem i musi spełniać wszystkie wymogi przepisów oraz regulacji kraju docelowego.
- Nie wszystkie produkty znajdujące się na Ubuy są na sprzedaż, ponieważ Ubuy to globalna wyszukiwarka. Produkty podlegają przepisom eksportowym/handlowym.
PLN 261
Zamów teraz i otrzymaj około Wtorek, Październik 20
Ten produkt nie jest ograniczony w moim kraju. (Kliknij powyższy link, jeśli ten produkt nie jest ograniczony w Twoim kraju, aby nasz zespół sprawdził i zezwolił na jego sprzedaż).
Ilość:
Bezpieczna transakcja
Zgodność z PCI DSS oraz certyfikat ISO 27001:2022, szyfrowane płatności i pełna ochrona kupującego przy każdym zamówieniu.
Nasi czołowi partnerzy logistyczni
Najszybsza dostawa międzynarodowa
Gwarancja Ubuy
Ciesz się bezstresowymi zakupami dzięki 100% oryginalnym produktom, bezpieczeństwu płatności zgodnemu z PCI DSS, ochronie danych z certyfikatem ISO 27001, najszybszej dostawie międzynarodowej, bezpłatnym zwrotom* oraz bezpiecznemu pakowaniu przy każdym zamówieniu.